
Publier sans cadre donne souvent le même résultat : des idées au coup par coup, des messages qui se répètent et une présence difficile à tenir. Une ligne éditoriale réseaux sociaux résout ce problème. Elle indique ce que votre entreprise doit raconter, à qui et dans quel but.
Ce n’est pas un calendrier de publications. C’est la boussole qui permet ensuite de choisir les sujets, les formats et le ton. Voici un modèle d’une page, conçu pour une TPE, une PME ou un indépendant.
Votre ligne éditoriale évite de communiquer seulement lorsqu’une offre doit être vendue. Elle donne une cohérence à vos prises de parole. Elle aide aussi toute personne qui publie pour l’entreprise à prendre les bonnes décisions sans tout faire valider.
Avant de choisir un réseau ou une fréquence, commencez par votre cible et votre objectif. Bpifrance Création recommande d’identifier les usages de ses clients, de définir ses messages clés et de varier les formats utiles à sa communauté.
Décrivez une personne ou un type d’entreprise précis. Par exemple : « dirigeantes de commerces de proximité qui veulent attirer davantage de clients locaux » ou « responsables administratifs de PME qui cherchent à simplifier leurs outils numériques ».
Ajoutez trois préoccupations concrètes : gagner du temps, rassurer les clients, trouver des prospects, recruter, mieux organiser l’équipe… Vous aurez déjà une source de contenus utiles.
Choisissez un objectif principal pour les trois prochains mois. Il peut s’agir de faire connaître une expertise, d’obtenir des demandes de devis, de générer des visites sur une page ou de renforcer la confiance avant un rendez-vous.
Les piliers sont les grands sujets que vous pouvez traiter régulièrement. Ils doivent être assez larges pour donner des idées, mais assez précis pour que l’on reconnaisse votre expertise.
Pour une entreprise du bâtiment, cela peut devenir : préparer son projet, comprendre les matériaux, voir les réalisations et découvrir l’équipe. Pour un cabinet de conseil : résoudre un problème, partager une méthode, illustrer un cas client et présenter ses missions.
Écrivez quelques repères très concrets : vouvoiement ou tutoiement, phrases courtes, vocabulaire à privilégier, promesses à éviter et niveau de technicité. Précisez aussi qui peut apparaître en photo et comment recueillir l’accord des personnes.
Pour les contenus professionnels, gardez une attention particulière aux données personnelles. La CNIL rappelle notamment qu’il faut proposer un moyen simple aux personnes pour exercer leurs droits lorsqu’une entreprise communique en ligne.
Inutile de publier partout ni de faire de la vidéo à tout prix. Choisissez deux ou trois formats réalistes : photo commentée, carrousel explicatif, vidéo courte, retour d’expérience, question-réponse ou mini étude de cas.
Le bon format est celui que vous pouvez produire avec régularité. Une publication claire, utile et bien illustrée a plus de valeur qu’une tendance reprise sans rapport avec votre activité.
Une fois la ligne éditoriale définie, le calendrier devient beaucoup plus facile à remplir. Vous pouvez notamment utiliser notre méthode de calendrier éditorial LinkedIn pour organiser les idées sans passer des heures devant une page blanche.
Vous souhaitez rendre votre présence plus cohérente, relier vos réseaux sociaux à votre site et obtenir davantage de contacts qualifiés ? L’Agence Lapostolle accompagne votre stratégie réseaux sociaux, de la ligne éditoriale aux contenus.
Une panne serveur, un rançongiciel ou une boîte mail indisponible peut arrêter une petite entreprise en quelques minutes. Pourtant, beaucoup de TPE/PME possèdent des sauvegardes sans avoir décidé comment continuer à travailler pendant l’incident.
Un plan de continuité informatique PME ne doit pas être un document de cinquante pages. Il doit permettre à l’équipe de retrouver les bons contacts, de protéger les données et de poursuivre les tâches essentielles. Voici un modèle simple à adapter en une heure.
Le plan de continuité d’activité, ou PCA, explique comment l’entreprise maintient son activité essentielle pendant une perturbation. Le plan de reprise d’activité, ou PRA, décrit le retour progressif à la normale après l’incident.
Dans la pratique, une même fiche peut couvrir les deux sujets. Elle répond à quatre questions : que faut-il maintenir, pendant combien de temps, avec quels moyens et qui décide ? Cette méthode est cohérente avec les recommandations de l’ANSSI sur la continuité et la reprise après une crise cyber.
Ne partez pas des logiciels. Partez du métier. Pour un artisan, il peut s’agir des demandes clients, des devis, des rendez-vous et de la facturation. Pour un cabinet, ce seront par exemple les dossiers, les échéances et les échanges sécurisés.
Demandez-vous : « Peut-on perdre une journée de données sans bloquer l’entreprise ? » Si la réponse est non, une sauvegarde hebdomadaire ne suffit pas. Définissez une fréquence adaptée pour les devis, factures, fichiers clients, documents de production et configurations techniques.
Une copie n’est utile que si elle est récupérable. La règle 3-2-1 reste un bon repère : trois copies, sur deux supports différents, dont une hors ligne ou protégée contre la compromission du réseau.
Conservez hors de la messagerie professionnelle une liste à jour : prestataire informatique, hébergeur, assureur, contacts clés, banque et responsables internes. Ajoutez un canal de secours, par exemple un numéro de téléphone et une adresse de messagerie personnelle réservée à la crise.
Préparez aussi un message court pour les clients : « Nous rencontrons un incident technique. Nos équipes sont mobilisées. Pour toute urgence, contactez-nous au [numéro]. » Mieux vaut une information simple que le silence.
Ces actions limitent la propagation et facilitent ensuite l’analyse. Pour le détail opérationnel, consultez également notre procédure de vigilance face à la fraude.
Prévoyez des alternatives modestes, mais utilisables : accès 4G, ordinateur de secours, copie locale de documents essentiels, paiement manuel temporaire, outil de devis en ligne ou espace de travail partagé. Chaque solution doit avoir un propriétaire et être testée.
Organisez un exercice de 30 minutes : « La messagerie et le serveur de fichiers sont indisponibles ce matin. Que faisons-nous ? » Vérifiez les numéros, les accès de secours et la restauration d’un fichier. Corrigez la fiche juste après l’exercice.
Le meilleur plan de continuité informatique PME est court, compréhensible et vivant. Il complète les sauvegardes : notre article sur le test de restauration WordPress vous aidera à vérifier ce point essentiel pour votre site.
Vous souhaitez clarifier vos priorités numériques, sécuriser votre site ou préparer votre organisation ? L’Agence Lapostolle accompagne les entreprises dans leur stratégie digitale et leurs bonnes pratiques de cybersécurité.
Un site lent, des mises à jour qui échouent ou une assistance absente au mauvais moment peuvent coûter des demandes de devis. Pourtant, choisir un hébergement WordPress professionnel ne consiste pas seulement à comparer un prix mensuel. Il faut choisir un niveau de service cohérent avec votre activité.
Voici sept questions à poser avant de déplacer ou de créer votre site. Elles aident les entreprises et indépendants à prendre une décision utile, sans jargon inutile.
L’hébergement fournit le serveur sur lequel votre site fonctionne. Il influence donc la disponibilité, la sécurité, la vitesse et la facilité de restauration. Un beau site ne compense pas un environnement technique instable.
WordPress recommande aujourd’hui une base moderne : PHP 8.3 ou plus récent, MariaDB 10.11 ou MySQL 8.0, ainsi que HTTPS. Ces prérequis ne suffisent pas à eux seuls. Ils constituent cependant un premier filtre sérieux.
Un site vitrine simple n’a pas les mêmes besoins qu’une boutique, un agenda de réservation ou un espace client. Si votre site génère des commandes ou des demandes chaque jour, privilégiez un hébergement qui prévoit une surveillance et une intervention claire en cas d’incident.
Demandez le niveau de disponibilité annoncé et les conditions réelles d’assistance. Vérifiez aussi les horaires de support. Une réponse sous plusieurs jours est rarement adaptée à une activité qui dépend du web.
La mémoire, la puissance de calcul et les limites de processus influencent le comportement de WordPress. Un hébergement mutualisé peut convenir pour démarrer. Toutefois, un site avec beaucoup d’images, de formulaires, de produits ou de campagnes publicitaires peut rapidement avoir besoin de davantage de ressources.
Ne choisissez pas uniquement une promesse de trafic « illimité ». Demandez ce qui se passe lors d’un pic de visites. Une solution adaptée doit pouvoir évoluer sans reconstruire tout le site.
Une sauvegarde doit couvrir les fichiers et la base de données. Vérifiez sa fréquence, sa durée de conservation et la procédure de restauration. Demandez aussi si une copie est stockée séparément de l’environnement principal.
Un bon réflexe consiste à effectuer régulièrement un test de restauration WordPress. Vous savez ainsi si la sauvegarde est réellement utilisable, avant un incident.
WordPress, les extensions, les thèmes et le serveur doivent rester maintenus. Clarifiez qui met à jour quoi. Certains hébergeurs gèrent le système, mais pas les extensions. D’autres proposent une maintenance plus complète. Ce point évite les zones grises entre l’hébergeur, l’agence et l’entreprise.
Vérifiez aussi la présence d’un certificat HTTPS, d’un pare-feu applicatif et d’une protection contre les tentatives de connexion abusives. La sécurité reste un ensemble de mesures, pas une option à cocher.
Vous devez pouvoir récupérer les fichiers, la base de données et les accès au nom de domaine. Conservez ces éléments au nom de l’entreprise. Ils facilitent une migration et évitent une dépendance excessive à un prestataire.
Avant de signer, demandez comment exporter le site et dans quel délai. Cette question est saine. Un prestataire fiable doit pouvoir y répondre clairement.
Pour une clientèle principalement française, une infrastructure européenne peut simplifier l’organisation des données et réduire une partie de la distance réseau. Cependant, la localisation ne remplace ni l’optimisation du site ni un bon cache. Elle compte parmi plusieurs critères.
En cas de problème, vous avez besoin d’une réponse compréhensible et d’un interlocuteur qui distingue un souci d’hébergement, de contenu ou d’extension. Évaluez le support avant l’achat : documentation, canaux de contact, délai de réponse et capacité à accompagner une migration.
Un site vitrine récent, avec un trafic modéré, peut commencer sur une offre mutualisée robuste assortie de sauvegardes et d’un support réactif. Une boutique, un site de réservation ou un site soutenu par des campagnes doit prévoir plus de ressources et une surveillance renforcée.
Enfin, un projet sur mesure, un site à forte audience ou une activité très sensible justifie souvent une solution administrée ou un serveur plus isolé. Le bon choix dépend de l’impact d’une heure d’indisponibilité sur votre entreprise.
Avant de décider, vérifiez la version de PHP, HTTPS, les sauvegardes, les conditions de restauration, les ressources réelles, la réversibilité et le support. Ajoutez la personne responsable des accès et de la maintenance. Vous transformez alors une dépense technique en base fiable pour votre visibilité.
Vous lancez ou faites évoluer votre présence en ligne ? L’Agence Lapostolle vous accompagne dans la création de site internet et vous aide à aligner hébergement, performance et objectifs commerciaux.
Crédit photo : Tim van der Kuip, Unsplash.
Boîte mail, hébergement, WordPress, nom de domaine, outils IA : une petite entreprise cumule vite des accès sensibles. Lorsque les mots de passe circulent par e-mail, message instantané ou fichier tableur, le risque augmente. La gestion des mots de passe partagés permet de conserver les accès utiles sans perdre le contrôle.
Voici une méthode simple pour les TPE, PME et indépendants. Elle protège l’activité sans compliquer le travail quotidien.
Un même identifiant peut donner accès au site, aux e-mails clients ou aux factures. Pourtant, il est souvent utilisé par plusieurs personnes. À chaque départ de collaborateur, changement de prestataire ou incident, personne ne sait toujours qui possède encore le mot de passe.
Le problème n’est pas le partage en lui-même. Une entreprise doit parfois donner accès à un développeur, un comptable ou une agence. Le risque vient d’un partage sans règles, sans suivi et sans possibilité de retirer rapidement un accès.
La CNIL conseille de limiter au strict nécessaire le nombre de personnes connaissant un secret partagé et de privilégier un gestionnaire de mots de passe. L’ANSSI recommande aussi des mots de passe uniques, robustes et l’authentification multifacteur lorsque celle-ci est disponible.
Commencez par les accès qui peuvent bloquer votre activité : messagerie professionnelle, hébergement, nom de domaine, site WordPress, fiches Google, réseaux sociaux, outils de devis et solutions de paiement. Pour chaque compte, identifiez le propriétaire, l’usage et les personnes qui en ont réellement besoin.
Cette étape révèle souvent des comptes ouverts avec une adresse personnelle ou détenus par un ancien prestataire. Corrigez ces situations en priorité. L’entreprise doit rester propriétaire de ses actifs numériques.
Évitez les tableurs, les notes partagées et les conversations de messagerie. Un gestionnaire de mots de passe professionnel chiffre les identifiants, crée des mots de passe uniques et permet de partager un accès sans communiquer le secret en clair.
Créez des espaces ou collections par usage : administration du site, marketing, finance ou réseau social. Donnez ensuite l’accès à une collection précise. Un prestataire n’a pas besoin de voir les identifiants de votre comptabilité.
Dès qu’un service le permet, créez un compte nominatif pour chaque utilisateur. Vous pouvez alors retirer l’accès d’une seule personne sans changer le mot de passe de toute l’équipe. Les comptes partagés doivent rester l’exception, par exemple pour un accès technique impossible à séparer.
Pour WordPress, créez des rôles adaptés plutôt que de diffuser le compte administrateur. Un rédacteur n’a pas besoin de modifier les extensions. Cette séparation réduit les erreurs et facilite le suivi des actions.
La double authentification ajoute une preuve supplémentaire après le mot de passe. Activez-la en premier sur la messagerie, le nom de domaine, l’hébergement, le gestionnaire de mots de passe et les comptes administrateurs du site.
Préparez aussi les codes de récupération. Placez-les dans un espace protégé du coffre-fort, accessible à deux personnes de confiance. Sans cette précaution, la perte d’un téléphone peut bloquer un compte essentiel.
Une fois par trimestre, vérifiez les accès sensibles. Supprimez ceux qui ne sont plus utiles. Lorsqu’un collaborateur ou un prestataire quitte l’équipe, retirez ses droits le jour même. Changez le secret partagé si la solution ne permet pas une révocation individuelle.
Conservez une courte procédure de départ. Elle doit indiquer qui désactive les comptes, qui récupère le matériel et qui vérifie les boîtes e-mail ou les redirections. Vous gagnez ainsi en réactivité, même dans une période chargée.
Ne confiez jamais un mot de passe par e-mail en clair. N’utilisez pas le même mot de passe pour le site, la messagerie et les réseaux sociaux. Enfin, ne désignez pas une seule personne comme détentrice des accès critiques. Une absence imprévue ne doit pas arrêter votre communication ou vos ventes.
Attention aussi aux droits trop larges. Donner un accès administrateur « pour aller plus vite » crée souvent un risque durable. Accordez le niveau minimum, puis augmentez-le temporairement si une intervention l’exige.
Commencez par sécuriser les cinq accès les plus critiques. Mettez-les dans un coffre-fort, activez la double authentification et nommez un propriétaire interne. Ensuite, créez une liste des comptes à contrôler chaque trimestre. Cette première base apporte déjà une protection concrète.
La sécurité des accès complète les autres réflexes essentiels. Retrouvez également nos mesures de cybersécurité prioritaires pour les PME. Si votre site fait partie de ces accès critiques, un accompagnement de création ou d’évolution de site internet peut aussi clarifier les rôles et les accès techniques.
Crédit photo : FlyD, Unsplash.
Une sauvegarde WordPress rassure. Pourtant, elle ne protège réellement votre activité que si vous pouvez la restaurer. Un fichier corrompu, une mise à jour qui échoue ou une erreur humaine peut rendre un site indisponible. Le test de restauration WordPress permet de vérifier votre capacité à repartir rapidement.
Cette vérification demande peu de temps. En revanche, elle évite de découvrir un problème le jour où chaque heure d’arrêt compte.
Une sauvegarde complète d’un site WordPress comprend les fichiers du site et sa base de données. Les deux éléments sont nécessaires. Les fichiers affichent le thème, les extensions et les médias. La base contient notamment les pages, les réglages et les contenus.
Les recommandations de WordPress rappellent aussi l’intérêt de conserver plusieurs copies, dans des emplacements distincts. Cependant, la présence d’un fichier ne prouve pas qu’il est exploitable. Seul un test apporte cette réponse.
Repérez une sauvegarde récente et notez sa date. Vérifiez qu’elle comporte bien les fichiers et la base de données. Si votre outil crée plusieurs archives, gardez-les ensemble. Une restauration mélangeant des dates différentes peut produire des erreurs discrètes.
Ne testez pas sur le site en production. Utilisez plutôt un sous-domaine de préproduction, un espace de staging chez votre hébergeur ou une installation locale. Ainsi, vos visiteurs continuent d’accéder au site pendant le contrôle.
Suivez la procédure de votre outil de sauvegarde ou de votre hébergeur. Importez les fichiers, puis la base de données associée. Adaptez ensuite l’URL et les accès de l’environnement de test si nécessaire. Documentez les étapes qui demandent une action manuelle.
Ouvrez la page d’accueil, plusieurs pages clés et un article récent. Vérifiez le menu, les images et la version mobile. Connectez-vous aussi à l’administration WordPress. Enfin, testez le formulaire de contact sans envoyer de données réelles à vos clients.
Choisissez un contenu publié ou modifié récemment. Il doit apparaître dans la copie restaurée si sa date est antérieure à la sauvegarde. Ce contrôle simple révèle souvent une base de données absente, incomplète ou plus ancienne que prévu.
Notez la date du test, la sauvegarde utilisée, la durée de restauration et les blocages rencontrés. Ajoutez la personne ou le prestataire à contacter en cas d’incident. Votre procédure devient alors actionnable, même dans l’urgence.
Planifiez un test de restauration WordPress avant une mise à jour majeure, une migration ou l’ajout d’une extension importante. Répétez-le aussi à intervalles réguliers, selon la fréquence de vos mises à jour. Plus votre site génère des demandes ou des ventes, plus ce rendez-vous doit être rapproché.
Avant toute mise à jour, WordPress recommande d’effectuer une sauvegarde. Vous trouverez cette précaution dans sa documentation de mise à jour. Le test va plus loin : il confirme que le retour en arrière reste possible.
La première erreur consiste à sauvegarder seulement la base de données. À l’inverse, conserver uniquement les fichiers ne suffit pas non plus. La deuxième consiste à garder toutes les copies chez le même hébergeur. Un incident d’hébergement peut alors toucher le site et les sauvegardes.
La troisième erreur est de ne jamais tester. Enfin, beaucoup d’entreprises ne conservent ni les accès d’administration ni la procédure de restauration à jour. Une sauvegarde devient alors difficile à utiliser au mauvais moment.
Conservez plusieurs copies de vos sauvegardes dans des emplacements distincts. Vérifiez que les accès à l’hébergement, à WordPress et au stockage sont disponibles pour les bonnes personnes. Gardez aussi une liste des extensions essentielles et des contacts techniques.
Cette organisation complète les mesures de prévention. Pour renforcer la protection au quotidien, consultez aussi notre guide sur la cybersécurité des PME.
Un site fiable soutient votre visibilité et vos demandes de contact. Si vous créez un nouveau site ou souhaitez fiabiliser l’existant, l’Agence Lapostolle vous accompagne dans la création de site internet et dans la mise en place d’une base WordPress durable.
Crédit photo : Domaintechnik, Unsplash.
Un avis Google ne s’adresse jamais uniquement à la personne qui l’a écrit. Il est aussi lu par les futurs clients qui hésitent à vous appeler, à demander un devis ou à pousser la porte de votre établissement. Savoir répondre aux avis Google est donc une pratique de confiance, pas une simple tâche administrative.
Une bonne réponse reste courte, humaine et utile. Elle montre que l’entreprise écoute. En revanche, un copier-coller automatique ou une réponse défensive peut produire l’effet inverse.
Une réponse bien écrite met en valeur votre sens du service. Elle apporte parfois une information utile sur vos délais, votre méthode ou votre offre. Elle permet surtout aux futurs lecteurs de comprendre comment vous réagissez lorsque tout se passe bien, mais aussi quand une difficulté survient.
Google indique que les réponses aux avis montrent aux clients que leur retour compte. Elles sont publiques après validation et l’auteur de l’avis reçoit une notification. Consulter l’aide Google Business Profile.
Utilisez une formule en quatre temps : remercier, personnaliser, apporter une précision utile, puis ouvrir la suite. Cette structure fonctionne pour la plupart des commentaires, sans donner l’impression d’un message généré en série.
Commencez par remercier la personne pour son retour et, si possible, pour un élément précis de son expérience. Évitez le « Merci pour votre avis » identique sous toutes les publications.
Vous pouvez évoquer le projet, la prestation ou l’équipe, sans révéler d’information personnelle. Un détail concret rend la réponse crédible et rappelle ce qui a été apprécié.
Profitez de la réponse pour préciser un point qui peut aider les lecteurs : le type d’accompagnement, les modalités de rendez-vous ou une étape de votre méthode. Restez sobre. Un avis n’est pas une publicité.
Une signature avec votre prénom ou vos initiales peut suffire. Elle rappelle qu’une personne réelle répond. Google recommande des réponses positives, pertinentes, courtes et professionnelles. Voir les bonnes pratiques de réponse aux avis.
« Merci beaucoup, [Prénom], pour ce retour. Nous sommes ravis que [élément précis] vous ait plu. Toute l’équipe vous remercie pour votre confiance et reste disponible pour la suite de votre projet. »
« Merci pour votre confiance et pour cette excellente note. Nous sommes heureux de vous avoir accompagné et espérons vous revoir prochainement. »
« Bonjour [Prénom], merci d’avoir pris le temps de nous signaler cette difficulté. Nous sommes désolés que votre expérience n’ait pas été à la hauteur. Nous souhaitons comprendre ce qui s’est passé et trouver une solution. Pouvez-vous nous contacter au [canal habituel] afin que nous puissions échanger en privé ? »
Ne discutez pas publiquement des détails d’un dossier client. Ne publiez pas de données personnelles. Et ne contredisez pas la personne sur un ton agressif. Votre réponse est lue par bien plus de monde que le seul auteur de l’avis.
Oui, mais avec calme. Vérifiez d’abord vos éléments internes. Si l’avis semble contraire aux règles de Google, vous pouvez le signaler. Cependant, un avis négatif n’est pas supprimé simplement parce qu’il vous déplaît. Google le rappelle clairement dans sa procédure de signalement. Consulter les règles de signalement.
Une réponse posée est souvent plus efficace qu’un long argumentaire. Reconnaissez ce qui est exact. Expliquez brièvement ce qui peut l’être. Puis proposez un échange hors ligne.
Vous pouvez inviter vos clients à donner leur avis par lien ou QR code. En revanche, offrir une remise, un cadeau ou une contrepartie pour obtenir, modifier ou supprimer un avis est interdit par Google. Les avis doivent refléter une expérience réelle.
Choisissez une personne responsable. Chaque semaine, elle consulte les nouveaux avis, transmet les cas sensibles et répond aux commentaires qui méritent une réponse. Cette régularité évite les réponses écrites dans l’urgence plusieurs semaines plus tard.
Cette routine complète un audit Google Business Profile. Elle permet d’entretenir la confiance une fois la fiche mise à jour.
Répondre aux avis Google ne demande pas de longues phrases. Cela demande de la régularité, de l’attention et une voix cohérente avec votre entreprise. Les prospects verront que vous prenez vos clients au sérieux.
Vous souhaitez améliorer votre visibilité locale, votre fiche Google et votre présence digitale ? L’Agence Lapostolle vous accompagne en référencement et en stratégie web.
Crédit photo : Vitaly Gariev, Unsplash.
Votre site apparaît dans Google, mais les visiteurs ne cliquent pas assez ? C’est souvent un problème de taux de clic Google, aussi appelé CTR. La bonne nouvelle : avant de publier de nouvelles pages, vous pouvez déjà améliorer les résultats de celles qui sont visibles.
Cette méthode ne consiste pas à écrire des titres plus sensationnels. Elle consiste à comprendre l’intention de recherche, à rendre votre promesse plus claire et à vérifier que la page répond réellement à ce que l’internaute cherche.
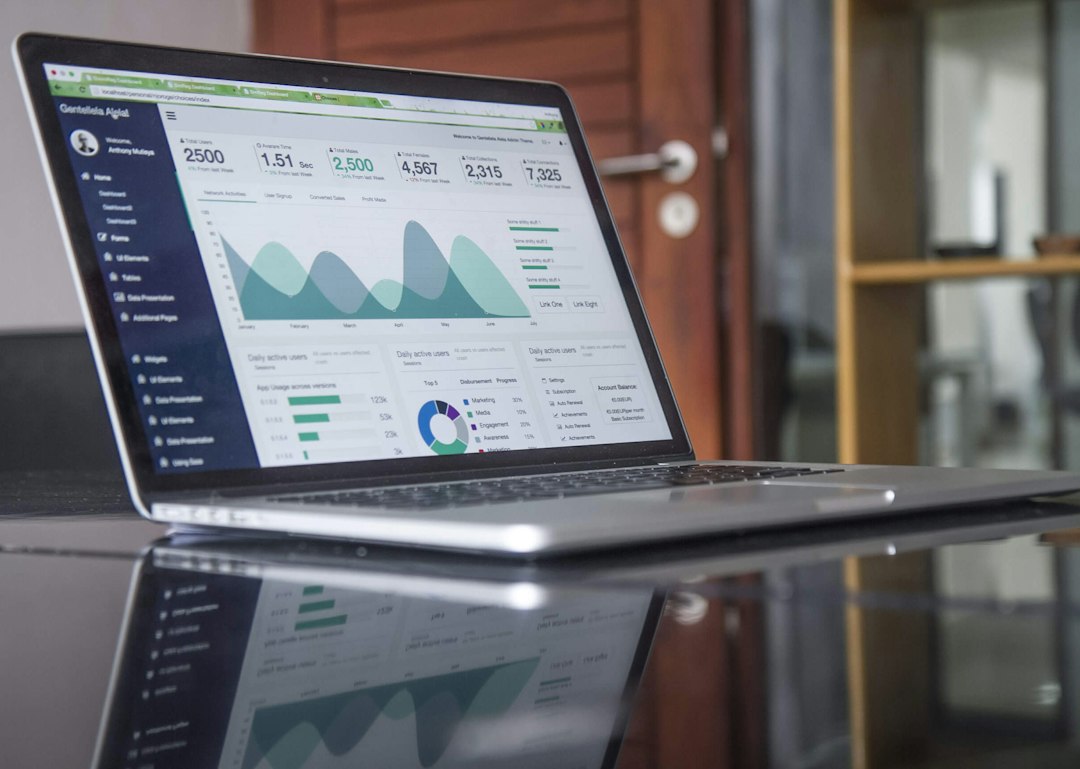
Le CTR correspond au nombre de clics divisé par le nombre d’impressions. Si votre page apparaît 1 000 fois dans Google et reçoit 30 clics, son CTR est de 3 %. Search Console affiche les clics, les impressions, le CTR moyen et la position moyenne. Consulter l’aide officielle de Google Search Console.
Un CTR faible n’est pas toujours un problème. Une page en dixième position aura naturellement moins de clics qu’une page en première position. En revanche, une page déjà bien placée, avec beaucoup d’impressions et peu de clics, mérite une vérification.
Ouvrez le rapport « Résultats de recherche ». Activez les clics, les impressions, le CTR moyen et la position moyenne. Une période de trois mois donne généralement assez de données pour repérer une tendance sans mélanger trop de saisons différentes.
Dans l’onglet Pages, repérez les URL avec un volume d’impressions intéressant, une position moyenne raisonnable et un CTR inférieur aux autres pages comparables. Ne comparez pas une requête de marque à une requête très concurrentielle : leur comportement est différent.
Cliquez sur une page, puis ouvrez l’onglet Requêtes. Vous verrez les mots utilisés par les internautes. Si une requête revient souvent, elle doit trouver une réponse claire dès le titre, l’introduction et les intertitres de votre page.
Un titre vague crée peu de confiance. « Nos services » ne dit pas ce que le lecteur va trouver. « Création de site vitrine pour TPE et PME » est plus clair. Le titre doit décrire honnêtement le contenu de la page.
Le lecteur ne cherche pas seulement un sujet. Il cherche aussi un résultat. Ajoutez donc l’intérêt concret : gagner en visibilité, obtenir plus de demandes, sécuriser une pratique ou choisir une solution adaptée.
La méta-description ne garantit pas le texte affiché par Google. Cependant, elle donne un bon résumé à Google et à l’internaute. Elle doit expliquer ce que la page apporte, sans répéter seulement des mots-clés.
Si le titre promet une checklist, la page doit offrir une checklist. Si la requête porte sur un tarif, un délai ou une comparaison, la réponse doit apparaître rapidement. Sinon, vous augmentez les clics sans satisfaire les visiteurs.
Google peut ajuster le lien de titre affiché dans ses résultats. Préférez donc un titre unique, clair et concis, cohérent avec votre H1. Google recommande des titres descriptifs et évite les formulations vagues ou inutilement longues. Lire les recommandations sur les liens de titre.
Imaginons une page nommée « Référencement ». Elle apparaît souvent pour des recherches liées à l’accompagnement SEO, mais obtient peu de clics. Un titre comme « Référencement SEO pour TPE et PME : gagnez en visibilité locale » explique mieux l’offre, le public et le bénéfice.
La page doit ensuite présenter la méthode, les priorités et la prise de contact. Elle peut renvoyer vers une offre de référencement ou vers un guide plus détaillé sur votre stratégie de présence digitale.
Ne modifiez pas dix pages en même temps. Vous ne saurez pas ce qui a fonctionné. Travaillez sur deux ou trois pages, notez la date du changement, puis comparez des périodes similaires dans Search Console.
N’utilisez pas non plus des promesses exagérées. Un meilleur titre ne remplace ni une offre claire ni une page utile. L’objectif est d’attirer les bonnes personnes, pas d’augmenter artificiellement le nombre de clics.
Le taux de clic Google est une donnée d’amélioration, pas un classement à poursuivre seul. Croisez-le avec les impressions, la position, la qualité de la page et les contacts réellement obtenus. Cette lecture vous aide à prioriser les pages qui ont le plus de potentiel.
Vous souhaitez identifier les pages à optimiser et clarifier vos promesses dans Google ? L’Agence Lapostolle vous accompagne en référencement naturel, rédaction web et stratégie digitale.
Crédit photo : Carlos Muza, Unsplash.
Dans beaucoup d’entreprises, les outils d’IA sont déjà utilisés. Un collaborateur reformule un e-mail. Un autre prépare un compte rendu. Un troisième génère une idée de visuel. Ces usages peuvent faire gagner du temps. Cependant, sans règle commune, ils peuvent aussi exposer des informations confidentielles ou produire des contenus inexacts.
Une charte IA entreprise donne un cadre simple. Elle indique alors ce qui est autorisé, ce qui doit être vérifié et ce qui reste interdit. Elle ne doit pas être un document de cinquante pages. Pour une TPE ou une PME, une page claire et partagée vaut mieux qu’une règle inconnue de tous.
Interdire l’IA n’empêche pas forcément son usage. Les équipes peuvent alors utiliser des outils gratuits, avec leurs comptes personnels et sans expliquer ce qu’elles y déposent. À l’inverse, autoriser tous les usages sans limite crée des risques sur les données, les droits d’auteur, la qualité des réponses et la réputation de l’entreprise.
La bonne approche consiste donc à rendre les usages utiles possibles, tout en protégeant ce qui doit l’être. La CNIL recommande d’encadrer l’usage de l’IA générative par des politiques ou chartes internes qui définissent clairement les usages autorisés et interdits. Voir les questions-réponses de la CNIL.
Niveau vert : informations publiques. Reformuler un texte publié, générer des idées de titres, préparer une trame de réunion ou résumer un article accessible à tous. Ces usages restent néanmoins soumis à une relecture humaine.
Niveau orange : informations internes non sensibles. Notes de travail, modèles de documents, éléments de communication en cours ou données anonymisées. Ces usages doivent alors être autorisés par le responsable identifié dans la charte et réalisés avec l’outil validé par l’entreprise.
Niveau rouge : informations à ne pas saisir. Données personnelles non anonymisées, informations médicales, données bancaires, mots de passe, contrats confidentiels, secrets d’affaires, listes de clients ou décisions individuelles sensibles. La règle doit être explicite : on ne les colle pas dans un service d’IA grand public.
Listez les outils validés, leur version professionnelle éventuelle et la personne référente. Cette liste évite la multiplication de comptes personnels et facilite l’accompagnement des équipes.
L’IA propose. L’humain décide. Avant diffusion, le collaborateur vérifie les faits, les chiffres, les sources, le ton et l’adaptation au contexte. Une réponse convaincante peut malgré tout être erronée.
Prévoyez une règle claire sur les données à ne jamais transmettre. Donc si un cas métier exige des données personnelles ou stratégiques, il doit suivre une analyse spécifique avant d’être déployé.
Un texte destiné à un client, une image de campagne, un document commercial ou une réponse à un appel d’offres doit être validé par une personne compétente. Cette étape protège donc la qualité et la cohérence de votre marque.
Définissez les usages attendus : préparation, synthèse, aide à la rédaction, analyse de documents autorisés ou assistance interne. Une charte n’a pas besoin de prévoir tous les cas. Elle doit poser un principe de finalité utile et légitime.
Ne demandez pas à l’outil de reproduire un contenu protégé, une marque ou une identité visuelle appartenant à un tiers. Pour chaque livrable, vérifiez aussi les conditions d’utilisation de l’outil choisi et les droits nécessaires avant publication.
Donnez un contact interne ou une adresse de signalement. Une équipe qui peut donc poser une question avant d’agir évite bien des erreurs. Cette personne ne doit pas être uniquement technique : elle doit comprendre les enjeux métier.
Les outils, leurs réglages et vos usages évoluent vite. Planifiez une revue tous les six mois ou après tout nouveau projet important. Ajoutez les retours des utilisateurs et les incidents évités ou rencontrés.
Les formules générales sont utiles, mais les exemples font comprendre la règle. Écrivez par exemple : « Vous pouvez demander une reformulation d’un texte déjà public. Vous ne pouvez pas coller un fichier client contenant des coordonnées personnelles. »
Ajoutez aussi trois scénarios proches de votre activité. Un cabinet peut traiter le compte rendu de réunion. Un commerce peut préparer des idées de publications. Une entreprise de services peut construire une trame de proposition, sans y insérer les informations confidentielles du client.
Une charte organise les pratiques internes. Mais elle ne remplace pas l’analyse juridique, la protection des données ou les vérifications nécessaires pour un projet qui traite des informations personnelles. La CNIL rappelle que les usages d’IA impliquant des données personnelles doivent respecter le RGPD et les droits des personnes. Consulter le guide CNIL pour les professionnels.
Pour les usages simples, cette charte crée déjà une base saine. Pour un projet plus sensible, elle aide à identifier le moment où il faut demander un avis spécialisé avant de poursuivre.
Une charte IA entreprise réussie ne freine pas l’innovation. Elle donne à chacun le droit d’expérimenter dans un cadre clair. Commencez avec quelques règles, formez les utilisateurs, puis améliorez le document à partir de vos cas réels.
Vous souhaitez définir ces règles, choisir des outils adaptés ou former vos équipes ? L’Agence Lapostolle accompagne les entreprises dans leurs projets IA, de l’usage quotidien au déploiement d’une solution sur mesure.
Crédits photos : Campaign Creators et Fatemeh Rezvani, Unsplash.
Sur un site professionnel, une question sans réponse peut suffire à faire partir un prospect. Combien coûte la prestation ? Quel est le délai ? Comment se déroule l’accompagnement ? Faut-il déjà avoir un cahier des charges ? Une FAQ de site internet bien conçue répond à ces hésitations avant qu’elles ne deviennent un frein.
Ce n’est pas une simple liste de questions techniques. C’est un outil de réassurance, de conversion et de qualification. Il aide le visiteur à comprendre votre offre. Il aide aussi votre équipe à recevoir des demandes plus précises.
Un futur client compare souvent plusieurs prestataires. Il veut vérifier rapidement que vous comprenez son besoin, que votre méthode est claire et que le projet entre dans son budget ou son calendrier. S’il ne trouve pas ces réponses, il reporte sa décision ou choisit une solution qui paraît plus simple.
Une FAQ utile réduit cette incertitude. Elle ne remplace pas un échange humain. En revanche, elle prépare cet échange. Ainsi, un visiteur qui utilise ensuite votre formulaire arrive avec un besoin mieux défini.
Ne commencez pas par imaginer les questions à la place de vos clients. Regardez d’abord les e-mails reçus, les appels de découverte, les devis refusés et les messages sur les réseaux sociaux. Les questions qui reviennent chaque semaine sont les meilleures candidates.
Vous pouvez également demander à la personne qui accueille les demandes de noter les hésitations les plus fréquentes. En quelques semaines, une liste réaliste se dessine. Elle sera bien plus utile qu’une FAQ générique copiée sur un concurrent.
Indiquez clairement les profils que vous accompagnez : indépendants, TPE, PME, associations ou collectivités. Précisez aussi les cas où votre offre est moins adaptée. Cette honnêteté renforce la confiance.
Décrivez le résultat attendu avec des mots simples. Par exemple : obtenir plus de demandes de contact, clarifier une présence digitale, sécuriser des outils ou gagner du temps sur une tâche répétitive.
Expliquez ce qui se passe après le premier contact. Un appel découverte, un audit, un devis ou un atelier de cadrage : le visiteur doit savoir à quoi s’attendre.
Vous n’êtes pas obligé d’afficher un tarif fixe. Cependant, une fourchette, des facteurs de prix ou des exemples de formules évitent les demandes hors budget. Pour un projet de site vitrine, par exemple, le nombre de pages, les contenus et les fonctionnalités font varier le besoin.
Donnez un délai indicatif et expliquez ce qui peut le modifier. Le client comprend alors qu’un projet avance plus vite lorsque les contenus, validations et accès sont disponibles.
Listez les éléments utiles : logo, textes existants, accès au nom de domaine, photos, objectifs commerciaux ou disponibilité des interlocuteurs. Cette réponse permet au prospect de se projeter immédiatement.
Répondez sans ambiguïté. Indiquez les outils ou les temps de rendez-vous prévus. Pour les entreprises proches d’Amiens, vous pouvez aussi préciser les possibilités de rendez-vous sur place.
Cette question rassure beaucoup. Expliquez la propriété des accès, du nom de domaine, des textes, des visuels et les modalités de remise en fin de projet.
Si vous livrez un site WordPress, une solution IA ou une stratégie digitale, précisez les possibilités de prise en main. Un client veut éviter de dépendre d’un prestataire pour la moindre modification.
Parlez d’objectifs utiles : demandes de contact, appels, ventes ou visibilité sur une zone. Vous pouvez relier cette réponse à votre plan de mesure GA4 pour montrer que les chiffres doivent aider à décider.
Un projet évolue souvent. Expliquez comment sont évaluées les nouvelles demandes, les priorités et les éventuels ajustements de délai ou de budget. Une règle claire évite les malentendus.
Terminez par une action simple. Indiquez le délai de réponse habituel et les informations à communiquer. Le visiteur doit pouvoir passer de la lecture à la prise de contact sans chercher le bouton.
Une bonne réponse commence par l’information attendue. Ajoutez ensuite le contexte nécessaire. Enfin, proposez un lien ou une action si le lecteur veut aller plus loin. Évitez les promesses floues, les longs paragraphes et le jargon métier.
Par exemple, au lieu d’écrire « Nous proposons des solutions personnalisées », expliquez ce qui est réellement personnalisé : nombre de pages, fonctionnalités, accompagnement, rédaction ou formation.
Une FAQ améliore d’abord l’expérience de lecture. Elle peut aussi aider les moteurs à mieux comprendre les questions auxquelles votre page répond. Cependant, n’ajoutez pas une FAQ uniquement pour obtenir un affichage spécial dans Google.
Google précise que les résultats enrichis de type FAQ sont désormais réservés aux sites gouvernementaux et de santé reconnus. Pour une entreprise, l’intérêt est donc surtout de créer un contenu utile et fiable pour les visiteurs. Lire la mise à jour Google sur les résultats FAQ.
Une FAQ n’est pas figée. Tous les trois mois, ajoutez les nouvelles questions reçues et supprimez les réponses devenues obsolètes. Cette mise à jour légère maintient votre site aligné avec les préoccupations réelles de vos prospects.
Vous souhaitez transformer les questions récurrentes de vos clients en pages plus claires et plus efficaces ? L’Agence Lapostolle peut vous accompagner en rédaction web, en stratégie digitale et dans la création de votre site.
Crédits photos : Rodeo Project Management Software et WebFactory Ltd, Unsplash.
Un e-mail semble venir d’un fournisseur habituel. Il annonce un changement de coordonnées bancaires et demande un règlement rapide. Tout paraît crédible : logo, signature, facture et ton professionnel. Pourtant, ce scénario peut cacher une fraude au faux RIB.
Pour une TPE, une PME ou un indépendant, une erreur de virement peut avoir des conséquences immédiates. La bonne réponse n’est pas de chercher des indices dans l’e-mail pendant dix minutes. Il faut appliquer une procédure courte, connue de tous et impossible à contourner dans l’urgence.
Le fraudeur se fait passer pour un fournisseur, un client ou parfois un salarié. Il transmet de nouvelles coordonnées bancaires et espère que la comptabilité les enregistrera avant le paiement. Son message peut provenir d’une adresse ressemblante. Il peut aussi venir d’une boîte e-mail réellement compromise.
Le piège repose souvent sur deux leviers : l’habitude de travailler avec ce fournisseur et un sentiment d’urgence. Une facture arrivée à échéance, une remise prétendument limitée ou une relance insistante doivent donc déclencher plus de vigilance, pas moins.
Cybermalveillance.gouv.fr rappelle qu’un faux RIB vise à détourner un virement en usurpant l’identité d’un créancier. Le risque concerne toutes les structures qui règlent des factures par virement. Consulter la fiche réflexe officielle.
Un changement de coordonnées bancaires doit toujours être confirmé par un second canal. Appelez votre interlocuteur sur son numéro habituel, enregistré avant la demande. N’utilisez pas le numéro présent dans l’e-mail reçu. Ce détail fait toute la différence.
Demandez une confirmation simple : « Pouvez-vous valider votre nouveau RIB et le nom du titulaire du compte ? » Notez la date, le nom de la personne jointe et le numéro utilisé. Cette trace permet ensuite de justifier la vérification.
Ne modifiez pas la fiche fournisseur dès réception du message. Placez la demande en attente. Si le paiement est urgent, l’urgence ne doit jamais supprimer le contrôle.
Vérifiez l’adresse exacte de l’expéditeur, le ton employé, la date de la facture et le contexte. Une adresse qui diffère d’une seule lettre mérite déjà un appel. Toutefois, un message parfaitement rédigé peut aussi être frauduleux.
Utilisez le numéro de votre base fournisseurs, d’un contrat ou du site officiel de l’entreprise. Ne répondez pas seulement au message et ne cliquez pas sur un lien fourni dans celui-ci. La vérification doit passer par un canal indépendant.
Pour les montants importants, ajoutez un principe de double validation. Une personne vérifie la demande. Une autre valide la création ou la modification du bénéficiaire. Cette séparation réduit fortement le risque d’erreur sous pression.
Ajoutez au dossier fournisseur la confirmation obtenue : date, canal, interlocuteur et validation interne. Ainsi, votre équipe garde un historique clair pour les futurs paiements.
La personne qui comptabilise les factures, celle qui valide les paiements et la direction doivent connaître la règle. Un processus non partagé ne protège pas l’entreprise lorsque le titulaire habituel est absent.
Contactez immédiatement votre banque. Demandez-lui d’essayer de suspendre le virement ou d’engager une demande de retour des fonds pour fraude. Ensuite, prévenez le fournisseur dont l’identité a été usurpée et conservez tous les éléments : e-mails, RIB, facture, références du virement et captures d’écran.
Si votre messagerie a pu être compromise, contrôlez les règles de redirection et les connexions inconnues avant de modifier les mots de passe. Déposez plainte rapidement. La Banque de France rappelle que le délai de réaction est déterminant et qu’une demande de retour des fonds doit être sollicitée sans attendre. Voir les indications de la Banque de France.
Activez la double authentification sur les boîtes e-mail et les outils comptables lorsque cela est possible. Un mot de passe volé ne doit pas suffire à ouvrir une session.
Utilisez des mots de passe uniques et un gestionnaire de mots de passe. Cela limite les dégâts si un service tiers est compromis.
Installez les mises à jour de vos postes, navigateurs et logiciels. Elles corrigent régulièrement des failles exploitées pour accéder aux messageries ou aux documents.
Ces réflexes complètent les mesures présentées dans notre guide Cybersécurité PME : 10 mesures prioritaires. Ici, l’objectif est plus précis : empêcher qu’un changement de RIB ne devienne un paiement frauduleux.
Une procédure efficace tient sur une page et se répète facilement : pas de changement de RIB par e-mail seul, appel sur un numéro fiable, seconde validation et preuve conservée. Partagez-la avec chaque personne impliquée dans les paiements.
Vous voulez structurer ces règles, sensibiliser vos équipes ou sécuriser vos outils du quotidien ? L’Agence Lapostolle vous accompagne dans vos projets numériques avec une approche adaptée à votre activité.
Crédits photos : Kelly Sikkema et Jakub Żerdzicki, Unsplash.
