
Une panne serveur, un rançongiciel ou une boîte mail indisponible peut arrêter une petite entreprise en quelques minutes. Pourtant, beaucoup de TPE/PME possèdent des sauvegardes sans avoir décidé comment continuer à travailler pendant l’incident.
Un plan de continuité informatique PME ne doit pas être un document de cinquante pages. Il doit permettre à l’équipe de retrouver les bons contacts, de protéger les données et de poursuivre les tâches essentielles. Voici un modèle simple à adapter en une heure.
Le plan de continuité d’activité, ou PCA, explique comment l’entreprise maintient son activité essentielle pendant une perturbation. Le plan de reprise d’activité, ou PRA, décrit le retour progressif à la normale après l’incident.
Dans la pratique, une même fiche peut couvrir les deux sujets. Elle répond à quatre questions : que faut-il maintenir, pendant combien de temps, avec quels moyens et qui décide ? Cette méthode est cohérente avec les recommandations de l’ANSSI sur la continuité et la reprise après une crise cyber.
Ne partez pas des logiciels. Partez du métier. Pour un artisan, il peut s’agir des demandes clients, des devis, des rendez-vous et de la facturation. Pour un cabinet, ce seront par exemple les dossiers, les échéances et les échanges sécurisés.
Demandez-vous : « Peut-on perdre une journée de données sans bloquer l’entreprise ? » Si la réponse est non, une sauvegarde hebdomadaire ne suffit pas. Définissez une fréquence adaptée pour les devis, factures, fichiers clients, documents de production et configurations techniques.
Une copie n’est utile que si elle est récupérable. La règle 3-2-1 reste un bon repère : trois copies, sur deux supports différents, dont une hors ligne ou protégée contre la compromission du réseau.
Conservez hors de la messagerie professionnelle une liste à jour : prestataire informatique, hébergeur, assureur, contacts clés, banque et responsables internes. Ajoutez un canal de secours, par exemple un numéro de téléphone et une adresse de messagerie personnelle réservée à la crise.
Préparez aussi un message court pour les clients : « Nous rencontrons un incident technique. Nos équipes sont mobilisées. Pour toute urgence, contactez-nous au [numéro]. » Mieux vaut une information simple que le silence.
Ces actions limitent la propagation et facilitent ensuite l’analyse. Pour le détail opérationnel, consultez également notre procédure de vigilance face à la fraude.
Prévoyez des alternatives modestes, mais utilisables : accès 4G, ordinateur de secours, copie locale de documents essentiels, paiement manuel temporaire, outil de devis en ligne ou espace de travail partagé. Chaque solution doit avoir un propriétaire et être testée.
Organisez un exercice de 30 minutes : « La messagerie et le serveur de fichiers sont indisponibles ce matin. Que faisons-nous ? » Vérifiez les numéros, les accès de secours et la restauration d’un fichier. Corrigez la fiche juste après l’exercice.
Le meilleur plan de continuité informatique PME est court, compréhensible et vivant. Il complète les sauvegardes : notre article sur le test de restauration WordPress vous aidera à vérifier ce point essentiel pour votre site.
Vous souhaitez clarifier vos priorités numériques, sécuriser votre site ou préparer votre organisation ? L’Agence Lapostolle accompagne les entreprises dans leur stratégie digitale et leurs bonnes pratiques de cybersécurité.
Boîte mail, hébergement, WordPress, nom de domaine, outils IA : une petite entreprise cumule vite des accès sensibles. Lorsque les mots de passe circulent par e-mail, message instantané ou fichier tableur, le risque augmente. La gestion des mots de passe partagés permet de conserver les accès utiles sans perdre le contrôle.
Voici une méthode simple pour les TPE, PME et indépendants. Elle protège l’activité sans compliquer le travail quotidien.
Un même identifiant peut donner accès au site, aux e-mails clients ou aux factures. Pourtant, il est souvent utilisé par plusieurs personnes. À chaque départ de collaborateur, changement de prestataire ou incident, personne ne sait toujours qui possède encore le mot de passe.
Le problème n’est pas le partage en lui-même. Une entreprise doit parfois donner accès à un développeur, un comptable ou une agence. Le risque vient d’un partage sans règles, sans suivi et sans possibilité de retirer rapidement un accès.
La CNIL conseille de limiter au strict nécessaire le nombre de personnes connaissant un secret partagé et de privilégier un gestionnaire de mots de passe. L’ANSSI recommande aussi des mots de passe uniques, robustes et l’authentification multifacteur lorsque celle-ci est disponible.
Commencez par les accès qui peuvent bloquer votre activité : messagerie professionnelle, hébergement, nom de domaine, site WordPress, fiches Google, réseaux sociaux, outils de devis et solutions de paiement. Pour chaque compte, identifiez le propriétaire, l’usage et les personnes qui en ont réellement besoin.
Cette étape révèle souvent des comptes ouverts avec une adresse personnelle ou détenus par un ancien prestataire. Corrigez ces situations en priorité. L’entreprise doit rester propriétaire de ses actifs numériques.
Évitez les tableurs, les notes partagées et les conversations de messagerie. Un gestionnaire de mots de passe professionnel chiffre les identifiants, crée des mots de passe uniques et permet de partager un accès sans communiquer le secret en clair.
Créez des espaces ou collections par usage : administration du site, marketing, finance ou réseau social. Donnez ensuite l’accès à une collection précise. Un prestataire n’a pas besoin de voir les identifiants de votre comptabilité.
Dès qu’un service le permet, créez un compte nominatif pour chaque utilisateur. Vous pouvez alors retirer l’accès d’une seule personne sans changer le mot de passe de toute l’équipe. Les comptes partagés doivent rester l’exception, par exemple pour un accès technique impossible à séparer.
Pour WordPress, créez des rôles adaptés plutôt que de diffuser le compte administrateur. Un rédacteur n’a pas besoin de modifier les extensions. Cette séparation réduit les erreurs et facilite le suivi des actions.
La double authentification ajoute une preuve supplémentaire après le mot de passe. Activez-la en premier sur la messagerie, le nom de domaine, l’hébergement, le gestionnaire de mots de passe et les comptes administrateurs du site.
Préparez aussi les codes de récupération. Placez-les dans un espace protégé du coffre-fort, accessible à deux personnes de confiance. Sans cette précaution, la perte d’un téléphone peut bloquer un compte essentiel.
Une fois par trimestre, vérifiez les accès sensibles. Supprimez ceux qui ne sont plus utiles. Lorsqu’un collaborateur ou un prestataire quitte l’équipe, retirez ses droits le jour même. Changez le secret partagé si la solution ne permet pas une révocation individuelle.
Conservez une courte procédure de départ. Elle doit indiquer qui désactive les comptes, qui récupère le matériel et qui vérifie les boîtes e-mail ou les redirections. Vous gagnez ainsi en réactivité, même dans une période chargée.
Ne confiez jamais un mot de passe par e-mail en clair. N’utilisez pas le même mot de passe pour le site, la messagerie et les réseaux sociaux. Enfin, ne désignez pas une seule personne comme détentrice des accès critiques. Une absence imprévue ne doit pas arrêter votre communication ou vos ventes.
Attention aussi aux droits trop larges. Donner un accès administrateur « pour aller plus vite » crée souvent un risque durable. Accordez le niveau minimum, puis augmentez-le temporairement si une intervention l’exige.
Commencez par sécuriser les cinq accès les plus critiques. Mettez-les dans un coffre-fort, activez la double authentification et nommez un propriétaire interne. Ensuite, créez une liste des comptes à contrôler chaque trimestre. Cette première base apporte déjà une protection concrète.
La sécurité des accès complète les autres réflexes essentiels. Retrouvez également nos mesures de cybersécurité prioritaires pour les PME. Si votre site fait partie de ces accès critiques, un accompagnement de création ou d’évolution de site internet peut aussi clarifier les rôles et les accès techniques.
Crédit photo : FlyD, Unsplash.
Un e-mail semble venir d’un fournisseur habituel. Il annonce un changement de coordonnées bancaires et demande un règlement rapide. Tout paraît crédible : logo, signature, facture et ton professionnel. Pourtant, ce scénario peut cacher une fraude au faux RIB.
Pour une TPE, une PME ou un indépendant, une erreur de virement peut avoir des conséquences immédiates. La bonne réponse n’est pas de chercher des indices dans l’e-mail pendant dix minutes. Il faut appliquer une procédure courte, connue de tous et impossible à contourner dans l’urgence.
Le fraudeur se fait passer pour un fournisseur, un client ou parfois un salarié. Il transmet de nouvelles coordonnées bancaires et espère que la comptabilité les enregistrera avant le paiement. Son message peut provenir d’une adresse ressemblante. Il peut aussi venir d’une boîte e-mail réellement compromise.
Le piège repose souvent sur deux leviers : l’habitude de travailler avec ce fournisseur et un sentiment d’urgence. Une facture arrivée à échéance, une remise prétendument limitée ou une relance insistante doivent donc déclencher plus de vigilance, pas moins.
Cybermalveillance.gouv.fr rappelle qu’un faux RIB vise à détourner un virement en usurpant l’identité d’un créancier. Le risque concerne toutes les structures qui règlent des factures par virement. Consulter la fiche réflexe officielle.
Un changement de coordonnées bancaires doit toujours être confirmé par un second canal. Appelez votre interlocuteur sur son numéro habituel, enregistré avant la demande. N’utilisez pas le numéro présent dans l’e-mail reçu. Ce détail fait toute la différence.
Demandez une confirmation simple : « Pouvez-vous valider votre nouveau RIB et le nom du titulaire du compte ? » Notez la date, le nom de la personne jointe et le numéro utilisé. Cette trace permet ensuite de justifier la vérification.
Ne modifiez pas la fiche fournisseur dès réception du message. Placez la demande en attente. Si le paiement est urgent, l’urgence ne doit jamais supprimer le contrôle.
Vérifiez l’adresse exacte de l’expéditeur, le ton employé, la date de la facture et le contexte. Une adresse qui diffère d’une seule lettre mérite déjà un appel. Toutefois, un message parfaitement rédigé peut aussi être frauduleux.
Utilisez le numéro de votre base fournisseurs, d’un contrat ou du site officiel de l’entreprise. Ne répondez pas seulement au message et ne cliquez pas sur un lien fourni dans celui-ci. La vérification doit passer par un canal indépendant.
Pour les montants importants, ajoutez un principe de double validation. Une personne vérifie la demande. Une autre valide la création ou la modification du bénéficiaire. Cette séparation réduit fortement le risque d’erreur sous pression.
Ajoutez au dossier fournisseur la confirmation obtenue : date, canal, interlocuteur et validation interne. Ainsi, votre équipe garde un historique clair pour les futurs paiements.
La personne qui comptabilise les factures, celle qui valide les paiements et la direction doivent connaître la règle. Un processus non partagé ne protège pas l’entreprise lorsque le titulaire habituel est absent.
Contactez immédiatement votre banque. Demandez-lui d’essayer de suspendre le virement ou d’engager une demande de retour des fonds pour fraude. Ensuite, prévenez le fournisseur dont l’identité a été usurpée et conservez tous les éléments : e-mails, RIB, facture, références du virement et captures d’écran.
Si votre messagerie a pu être compromise, contrôlez les règles de redirection et les connexions inconnues avant de modifier les mots de passe. Déposez plainte rapidement. La Banque de France rappelle que le délai de réaction est déterminant et qu’une demande de retour des fonds doit être sollicitée sans attendre. Voir les indications de la Banque de France.
Activez la double authentification sur les boîtes e-mail et les outils comptables lorsque cela est possible. Un mot de passe volé ne doit pas suffire à ouvrir une session.
Utilisez des mots de passe uniques et un gestionnaire de mots de passe. Cela limite les dégâts si un service tiers est compromis.
Installez les mises à jour de vos postes, navigateurs et logiciels. Elles corrigent régulièrement des failles exploitées pour accéder aux messageries ou aux documents.
Ces réflexes complètent les mesures présentées dans notre guide Cybersécurité PME : 10 mesures prioritaires. Ici, l’objectif est plus précis : empêcher qu’un changement de RIB ne devienne un paiement frauduleux.
Une procédure efficace tient sur une page et se répète facilement : pas de changement de RIB par e-mail seul, appel sur un numéro fiable, seconde validation et preuve conservée. Partagez-la avec chaque personne impliquée dans les paiements.
Vous voulez structurer ces règles, sensibiliser vos équipes ou sécuriser vos outils du quotidien ? L’Agence Lapostolle vous accompagne dans vos projets numériques avec une approche adaptée à votre activité.
Crédits photos : Kelly Sikkema et Jakub Żerdzicki, Unsplash.
La cybersécurité concerne toutes les entreprises. Une TPE, une PME ou un indépendant utilise déjà des données clients, des factures et des boîtes e-mail. Elle gère aussi des accès bancaires, un site web ou des outils métiers. Chacun de ces éléments peut ouvrir la voie à une fraude, à une usurpation de compte, à une fuite de données ou à un rançongiciel.
Bonne nouvelle : tout ne doit pas être transformé en une semaine. Toutefois, quelques décisions concrètes réduisent fortement les risques les plus fréquents. Voici les dix mesures à prioriser.
D’abord, dressez une liste simple. Notez les ordinateurs, téléphones, boîtes mail, site WordPress, réseaux sociaux, logiciel de facturation et espace cloud. Ajoutez le nom de domaine, les accès bancaires et les fichiers clients. Pour chaque élément, indiquez la personne responsable et le compte administrateur associé.
Cette cartographie évite un problème fréquent. Lors d’un départ ou d’un incident, un accès important peut dépendre d’une seule personne. Il peut aussi être lié à une adresse e-mail personnelle.
Un compte administrateur peut installer un logiciel, modifier un site ou gérer une messagerie. Il ne doit donc pas servir à consulter ses e-mails ni à naviguer sur Internet. Utilisez un compte standard pour le travail courant. Réservez le compte administrateur aux actions qui l’exigent.
Évitez également les comptes partagés. Des identifiants individuels facilitent le retrait rapide d’un accès, la traçabilité et la limitation des droits au strict nécessaire.
La réutilisation est le vrai danger. Si un mot de passe fuit chez un prestataire, il peut être testé sur votre messagerie, votre banque, votre hébergeur ou votre site. Un gestionnaire de mots de passe crée et conserve des mots de passe longs et aléatoires. Ainsi, vous n’avez pas besoin de les mémoriser.
Pour les comptes sensibles, en particulier les comptes administrateurs, bannissez les mots de passe par défaut et documentez une procédure de récupération maîtrisée par l’entreprise.
L’authentification multifacteur est aussi appelée MFA ou double authentification. Elle ajoute une vérification après le mot de passe : application, clé de sécurité ou code temporaire. Activez-la d’abord sur la messagerie et les comptes administrateurs. Puis protégez l’hébergement, le cloud, les réseaux sociaux et les accès à distance.
C’est une mesure particulièrement utile lorsqu’un mot de passe a été volé par hameçonnage.
Les mises à jour corrigent des failles connues. Elles concernent le système d’exploitation, le navigateur, la messagerie, l’antivirus et le routeur. Elles concernent aussi les extensions et le thème WordPress. Activez les mises à jour automatiques lorsque cela est pertinent. Enfin, vérifiez régulièrement les outils qui demandent une validation manuelle.
Sur un site WordPress, supprimez aussi les extensions et thèmes inutilisés. Un élément inactif mais installé peut encore devenir une source de vulnérabilité.
Une sauvegarde n’est utile que si elle peut être restaurée. Pour les données importantes, l’ANSSI recommande le principe 3-2-1. Prévoyez trois copies sur deux supports différents. Conservez une copie déconnectée ou protégée du réseau. Enfin, adaptez la fréquence à votre activité : perdre une journée de travail n’a pas toujours le même impact.
Testez une restauration sur un fichier ou un environnement de test. Sauvegardez aussi les configurations, licences et éléments nécessaires à la remise en route des outils.
Le phishing ne se reconnaît pas toujours à une faute d’orthographe. Une demande urgente de paiement doit vous alerter. Il en va de même pour une facture inattendue, un lien de connexion ou un changement de RIB. Vérifiez alors par un autre canal : téléphone, numéro connu ou échange direct avec le fournisseur.
Définissez une règle claire : personne ne valide un paiement, un changement de coordonnées bancaires ou une transmission de données sensibles sur la seule base d’un e-mail.
À chaque départ, changement de prestataire ou fin de mission, désactivez les comptes concernés. Pensez à la messagerie, WordPress, aux réseaux sociaux, aux outils SaaS, au VPN et au stockage cloud. Vérifiez également les comptes revendeurs. Ensuite, faites régulièrement le point sur les utilisateurs ayant un rôle administrateur.
La sécurité dépend aussi des réflexes humains. Un court point trimestriel suffit pour rappeler les bons gestes : vérifier un expéditeur, signaler un doute, verrouiller son poste, ne pas utiliser une clé USB inconnue et ne pas partager ses identifiants.
L’objectif n’est pas de transformer l’équipe en experts techniques, mais de rendre normal le fait de demander une vérification avant une action risquée.
En cas de suspicion d’intrusion, de fraude ou de rançongiciel, improviser fait perdre du temps. Préparez donc une fiche accessible. Elle doit contenir les contacts utiles : dirigeant, prestataire informatique, hébergeur, banque et assurance. Ajoutez un interlocuteur juridique ou un DPO si nécessaire.
La fiche doit préciser les premières actions : isoler l’équipement suspect du réseau sans effacer les éléments utiles, prévenir les personnes désignées, conserver les preuves disponibles et ne pas diffuser d’informations non vérifiées.
Commencez par la MFA, des mots de passe uniques stockés dans un gestionnaire, les mises à jour, une sauvegarde testée et une règle de vérification des demandes sensibles. Ces mesures ont un impact immédiat sur de nombreux risques courants.
Oui. Les attaques automatisées ne sélectionnent pas seulement de grandes organisations : elles cherchent souvent les systèmes les moins protégés. La taille réduite d’une entreprise n’empêche pas une fraude, un vol d’accès ou le chiffrement de données essentielles.
Les premières mesures peuvent être engagées en interne. Un accompagnement devient utile pour évaluer les risques spécifiques, sécuriser un site web, organiser les accès, formaliser des procédures ou réagir à un incident.
Une entreprise mieux protégée n’est pas celle qui multiplie les outils, mais celle qui applique durablement des règles simples et vérifiables. Commencez par les accès, les sauvegardes, les mises à jour et la messagerie, puis faites évoluer le dispositif selon vos outils et vos risques.
L’Agence Lapostolle accompagne les entreprises dans leurs projets numériques, de la sécurisation d’un site WordPress à la mise en place de pratiques adaptées à leur organisation. Pour faire le point sur votre environnement, découvrez nos conseils et services.
Il a piraté les systèmes informatiques de Nokia, Motorola, Sun Microsystems et du Pentagone, parfois depuis un simple téléphone public. À une époque où la cybersécurité n’existait quasiment pas, Kevin Mitnick est devenu la figure la plus redoutée de l’informatique mondiale. Et puis il est devenu l’un de ses meilleurs défenseurs.
Né en 1963 à Los Angeles, Kevin Mitnick découvre l’art de la manipulation sociale dès l’adolescence, en observant comment on peut convaincre les gens de donner des informations sensibles par simple conversation. Il applique cette technique au monde informatique, avec des résultats spectaculaires.
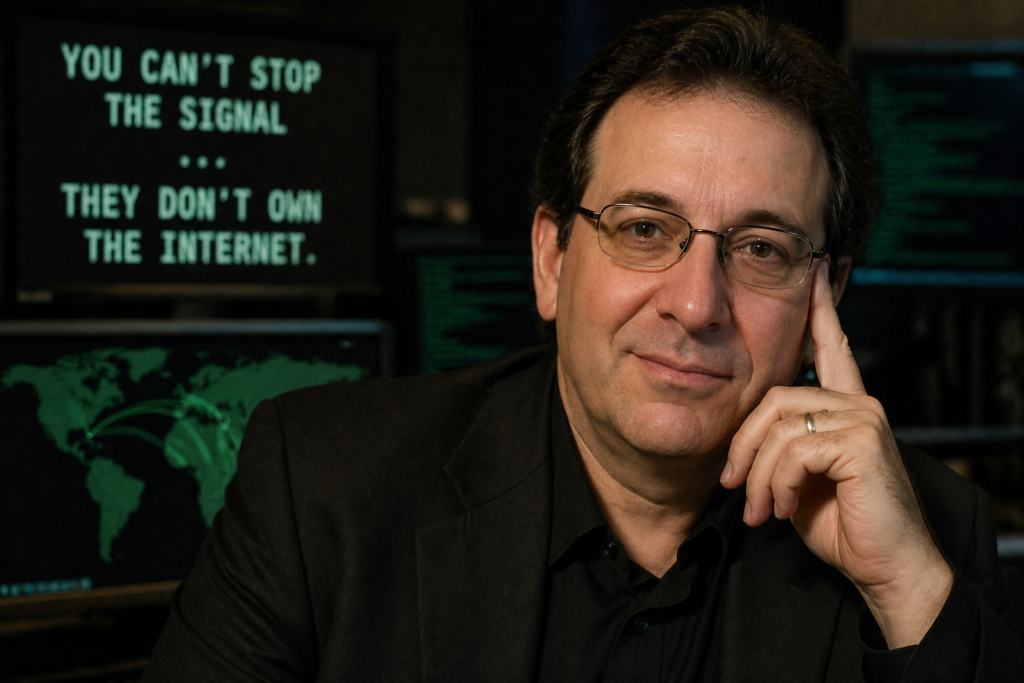
Son arme favorite ? L’ingénierie sociale : exploiter la confiance humaine plutôt que les failles techniques.
Dans les années 1980 et 1990, Kevin Mitnick accumule les intrusions dans des systèmes informatiques parmi les mieux protégés du monde. Il vole des codes sources, accède à des réseaux téléphoniques, pénètre dans des entreprises de la tech.
Le FBI le traque pendant des années. Il est finalement arrêté en 1995 après une chasse à l’homme spectaculaire. Condamné à plusieurs années de prison, il est soumis à sa libération à des conditions inédites : l’interdiction d’utiliser un ordinateur.
Après sa libération, Kevin Mitnick crée sa propre société de consulting en cybersécurité, Mitnick Security Consulting. Il passe du statut d’ennemi des entreprises tech à celui de leur allié le plus précieux, les aidant à identifier leurs failles avant que des personnes malveillantes ne le fassent.
Il publie plusieurs livres sur l’art de la manipulation sociale et la sécurité informatique, devenus des références dans le milieu. Kevin Mitnick décède en 2023, laissant un héritage ambigu mais fondamental dans l’histoire de la cybersécurité.
Paradoxalement, les failles qu’il a exploitées ont contribué à prendre conscience de l’importance de la sécurité informatique. Son parcours a alerté les entreprises et les gouvernements sur la nécessité de protéger leurs systèmes, accélérant l’essor de la cybersécurité comme discipline à part entière.
Kevin Mitnick est la preuve que les pires ennemis d’un système peuvent en devenir les meilleurs gardiens, à condition de changer de camp.
Depuis l’arrivée de ChatGPT, Claude, Gemini et des nombreux outils d’automatisation basés sur l’IA, les entreprises sont bombardées de promesses : gains de productivité spectaculaires, automatisation massive, réduction des coûts, amélioration de la relation client, accélération du développement informatique…
Sur le papier, les bénéfices semblent immenses.
Mais derrière cette révolution technologique se cache une réalité beaucoup moins médiatisée : l’intelligence artificielle a un coût. Et dans certains cas, ce coût peut devenir colossal.
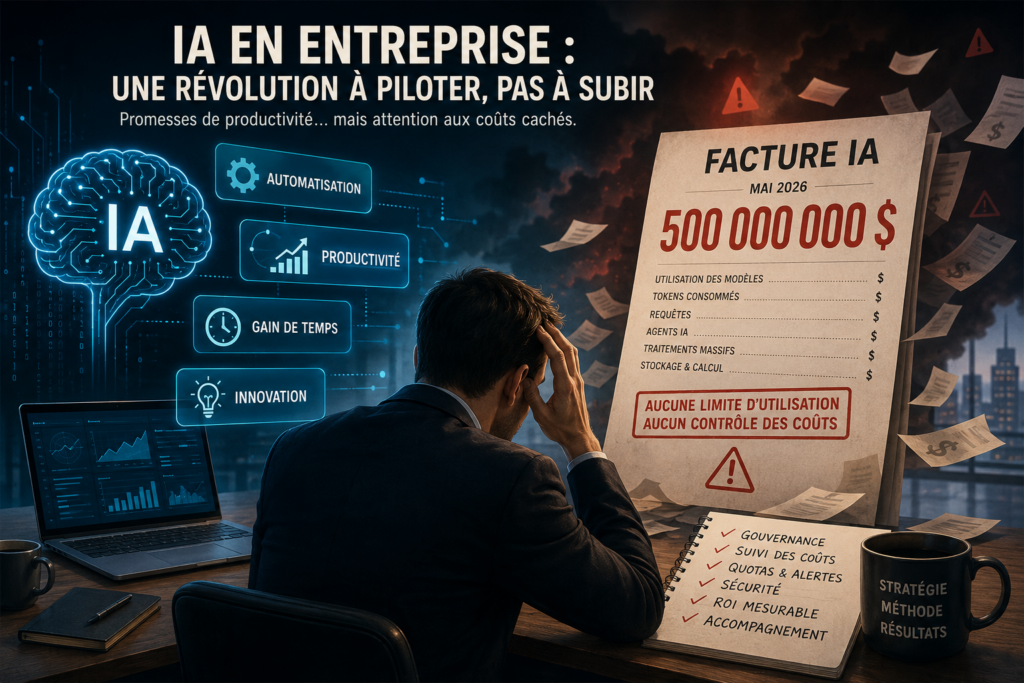
Selon plusieurs médias américains relayant une enquête d’Axios, une entreprise aurait généré une facture d’environ 500 millions de dollars en un seul mois sur Claude, l’intelligence artificielle développée par Anthropic. La raison ? L’absence de limites d’utilisation pour ses collaborateurs.
Si ce chiffre n’a pas été officiellement confirmé par Anthropic, cette histoire met en lumière une problématique que de nombreuses organisations commencent à découvrir : l’IA n’est pas seulement un outil de productivité, c’est aussi un poste de dépenses qui doit être piloté avec rigueur.
Pour beaucoup, cette somme paraît irréaliste.
Pourtant, lorsqu’on comprend le fonctionnement économique des modèles d’intelligence artificielle, elle devient plus plausible.
Contrairement à un logiciel classique payé sous forme d’abonnement fixe, les modèles d’IA avancés sont souvent facturés selon leur utilisation :
Quelques échanges avec un chatbot représentent un coût relativement faible.
Mais lorsque plusieurs milliers de collaborateurs utilisent quotidiennement des modèles avancés, lancent des analyses massives de documents, génèrent du code ou utilisent des agents autonomes capables d’exécuter des tâches complexes, la facture peut rapidement exploser.
Sans tableau de bord, sans quota et sans supervision, les dépenses peuvent devenir très difficiles à maîtriser.
L’un des phénomènes les plus marquants de 2025 et 2026 est l’émergence des agents IA.
Contrairement à un chatbot traditionnel qui répond à une question puis attend la suivante, un agent peut :
Cette autonomie apporte une valeur considérable mais elle augmente également la consommation de ressources.
De nombreuses entreprises découvrent aujourd’hui que les usages les plus innovants de l’IA sont aussi les plus coûteux.
L’époque où l’on demandait simplement à ChatGPT de rédiger un e-mail est déjà derrière nous. Désormais, certains outils sont capables de mobiliser pendant plusieurs heures une puissance de calcul importante pour réaliser des missions complètes.
Les professionnels de l’informatique ont déjà vécu une situation similaire avec le cloud computing.
Lorsque les entreprises ont commencé à migrer leurs infrastructures vers le cloud, la promesse était séduisante : flexibilité, simplicité, évolutivité.
Puis certaines organisations ont découvert des factures inattendues liées à des ressources mal configurées, oubliées ou utilisées sans contrôle.
L’intelligence artificielle suit aujourd’hui une trajectoire comparable.
Les entreprises encouragent leurs équipes à expérimenter :
Cette phase d’exploration est indispensable.
Cependant, sans gouvernance, sans indicateurs et sans stratégie claire, elle peut rapidement se transformer en source de dépenses difficilement prévisibles.
Depuis deux ans, la majorité des discours autour de l’IA se concentrent sur les gains de productivité.
Mais une question devient désormais incontournable :
Quel est le retour sur investissement réel ?
Utiliser l’IA n’est pas un objectif en soi.
La véritable question est de savoir si l’outil :
Une entreprise peut parfaitement déployer massivement l’IA tout en obtenant un retour sur investissement médiocre si les usages ne sont pas correctement définis.
À l’inverse, une organisation qui cible quelques processus précis peut obtenir des résultats remarquables avec des dépenses limitées.
Cette affaire met également en évidence un autre phénomène particulièrement visible depuis l’explosion de l’IA générative.
Sur les réseaux sociaux professionnels, les promesses spectaculaires se multiplient :
L’enthousiasme est compréhensible. Nous vivons probablement l’une des plus grandes évolutions technologiques de ces dernières décennies.
Mais il faut aussi garder une certaine prudence.
Comme lors de chaque révolution technologique, de nombreux acteurs se positionnent aujourd’hui sur le marché de l’accompagnement IA. Certains disposent d’une solide expertise en informatique, en cybersécurité, en gestion des données ou en transformation numérique. D’autres découvrent les outils en même temps que leurs clients et extrapolent rapidement des scénarios très ambitieux sans toujours maîtriser les implications techniques, organisationnelles ou financières.
Or, intégrer l’IA dans une entreprise ne consiste pas simplement à ouvrir un compte sur un chatbot.
Une démarche sérieuse nécessite souvent des compétences dans plusieurs domaines :
Les projets les plus réussis ne sont généralement pas ceux qui suivent les effets de mode, mais ceux qui s’appuient sur une analyse réaliste des besoins, des contraintes et des objectifs.
Aujourd’hui, la question n’est plus de savoir s’il faut s’intéresser à l’IA.
La question est de savoir comment l’utiliser intelligemment.
Un accompagnement professionnel permet notamment :
Comme pour la cybersécurité, le cloud ou la transformation digitale, les entreprises qui réussiront le mieux leur transition vers l’IA seront souvent celles qui avanceront avec méthode plutôt que dans la précipitation.
L’histoire de cette facture de 500 millions de dollars n’est peut-être qu’un cas extrême.
Son montant exact reste difficile à vérifier et plusieurs éléments demeurent inconnus.
Mais l’anecdote a le mérite de rappeler une réalité essentielle : l’intelligence artificielle n’est pas une solution magique.
C’est un outil extrêmement puissant qui doit être piloté, encadré et intégré dans une stratégie globale.
Les entreprises qui tireront le meilleur parti de l’IA dans les années à venir ne seront probablement pas celles qui utiliseront le plus d’outils ou qui suivront toutes les tendances du moment.
Ce seront celles qui sauront trouver le bon équilibre entre innovation, rentabilité, sécurité et vision à long terme.
Depuis quelques années, l’intelligence artificielle s’invite partout dans la culture : cinéma, jeux vidéo, musique, publicité, illustration, écriture… Et pourtant, chaque nouveau projet un peu médiatisé semble raviver la même polémique : « L’IA tue la création », « Ce n’est plus de l’art », « Les artistes vont disparaître »…
Mais lorsqu’on observe les débats de plus près, une chose saute aux yeux : ce n’est pas l’IA en tant que telle qui pose problème, mais la manière dont elle est perçue, utilisée et racontée.
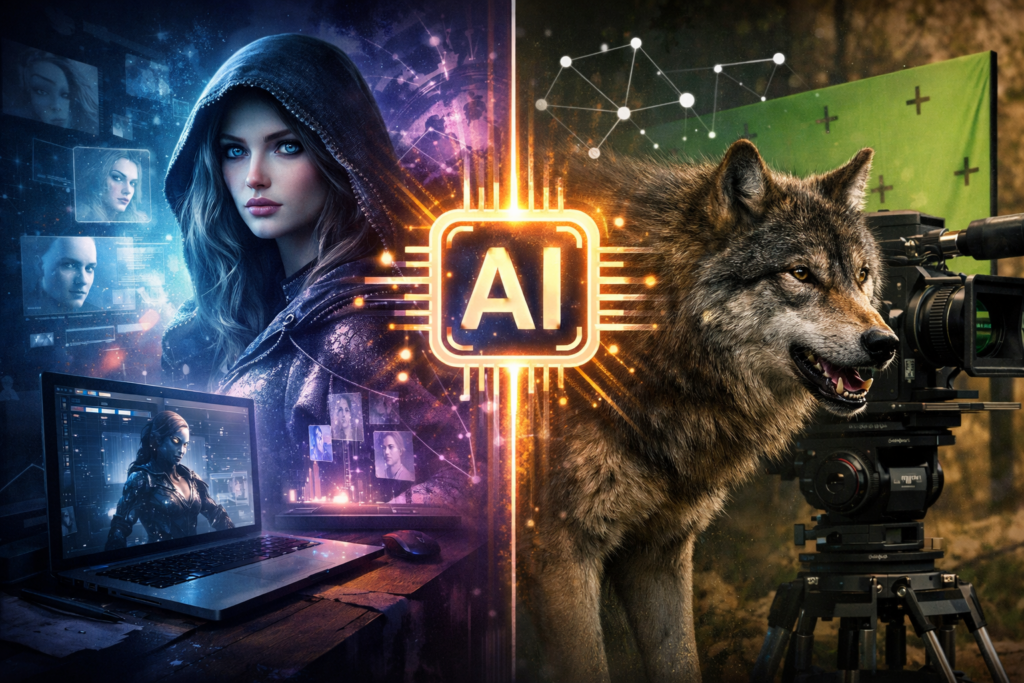
Pour le comprendre, deux exemples récents sont particulièrement parlants :
À partir de quand l’utilisation de l’IA devient-elle acceptable aux yeux du public ?
Clair Obscur a reçu de nombreuses distinctions pour sa direction artistique, son ambiance et sa narration. Pourtant, une partie de la discussion autour du jeu s’est rapidement déplacée : certains assets visuels auraient été générés ou assistés par de l’IA générative.
Résultat :
Peu importe que l’IA ait été utilisée comme outil de préproduction, de concept art ou de support créatif… pour une partie du public, le verdict est immédiat : IA générative = triche
En analysant les réactions, on constate que la critique ne porte pas uniquement sur l’outil, mais sur plusieurs peurs sous-jacentes :
Autrement dit, le problème n’est pas technique, il est symbolique.
À l’inverse, la publicité Le Loup d’Intermarché a été largement applaudie pour :
Et pourtant, cette publicité repose très probablement sur plusieurs technologies d’IA :
Ces techniques sont aujourd’hui omniprésentes dans la post-production audiovisuelle moderne et ce depuis bien avant l’explosion médiatique de l’IA générative.
Contrairement à une idée répandue, l’IA et les algorithmes avancés sont intégrés à la post‑production audiovisuelle depuis plus de vingt ans.
Quelques repères chronologiques parlants :
Exemples concrets :
Autrement dit, lorsqu’une publicité comme Le Loup d’Intermarché est diffusée aujourd’hui, elle s’inscrit dans un pipeline technique profondément assisté par l’IA, sans que cela ne choque le public.
La différence est simple :
L’IA est perçue ici comme un outil technique au service d’une vision humaine.
Et c’est précisément là que se situe la frontière de l’acceptabilité.
Ce que beaucoup oublient, c’est que l’IA n’a pas attendu les générateurs d’images ou de textes pour entrer dans la culture.
Quelques exemples devenus banals :
À chaque étape, des algorithmes prennent des décisions à la place de l’humain.
Parce que ces technologies :
Elles sont vues comme une extension du geste humain, pas comme un concurrent.
L’IA générative marque un basculement psychologique :
Même si, techniquement, elle ne fait que recombiner des probabilités issues de données existantes, la perception est tout autre.
Lorsqu’un projet communique sur :
Il déclenche un rejet quasi immédiat.
À l’inverse, lorsqu’on parle :
L’acceptation revient.
On peut dégager plusieurs critères implicites qui conditionnent l’acceptation de l’IA dans la culture.
Dès que l’IA devient le sujet principal, elle inquiète.
Le public veut pouvoir dire :
« Quelqu’un a voulu raconter quelque chose »
Expliquer l’usage de l’IA est sain.
La brandir comme un argument marketing est risqué.
L’IA est mieux acceptée lorsqu’elle :
Mais pas lorsqu’elle semble effacer.
Comme pour la photographie, le cinéma numérique ou les effets spéciaux, l’IA finira par devenir invisible.
Dans quelques années :
Les polémiques autour de l’IA dans la culture parlent moins de technologie que de nous-mêmes :
L’IA n’est ni un ennemi, ni une solution miracle.
Elle est un outil puissant, qui oblige artistes, studios et marques à une chose essentielle : assumer clairement leur intention créative.
Ces derniers jours, une image devenue virale a montré un marché de Noël spectaculaire devant Buckingham Palace. Chalets illuminés, sapins enneigés, ambiance féerique… L’image a séduit des milliers d’internautes et poussé des touristes à se rendre sur place.
Ils n’ont trouvé que des grilles fermées.
Le marché de Noël de Buckingham Palace n’a jamais existé.
Cette histoire a fait le tour des médias, souvent présentée comme un nouvel exemple de dérive de l’intelligence artificielle.
Mais réduire ce phénomène à l’IA serait une erreur.
Car les fausses images touristiques, les lieux inventés et la désinformation visuelle existaient bien avant l’arrivée de l’IA générative.

L’affaire du faux marché de Noël est emblématique d’une tendance plus large.
Les fake photos ne sont pas nouvelles : elles deviennent simplement plus faciles à créer et à partager.
Le vrai enjeu n’est pas technologique, mais culturel : notre capacité à analyser, contextualiser et vérifier ce que nous voyons.
C’est ce qu’on appelle la littératie visuelle numérique :
la compétence qui consiste à comprendre comment une image est produite, diffusée et interprétée.
Sans ces réflexes, n’importe quel contenu – qu’il soit créé avec IA, Photoshop ou une simple caméra – peut devenir trompeur.
L’image virale présentait tous les codes du contenu touristique attractif :
Pour un œil non averti, rien ne semblait suspect.
C’est justement ce qui a poussé des visiteurs à croire à un événement inexistant.
L’IA a rendu la supercherie plus crédible, mais elle n’a pas inventé le principe.
Bien avant Midjourney, les voyageurs se faisaient déjà piéger par des images trompeuses.
Ces contenus n’étaient pas générés par IA, mais ils ont eu le même effet : induirent les voyageurs en erreur par l’usage d’images trop parfaites.
Dans les années 80, la tromperie visuelle passait par les brochures papier et les photomontages artisanaux.
Là encore, ce n’était pas de l’IA.
C’était du marketing trompeur, basé sur des images séduisantes.
Ce phénomène s’explique par plusieurs facteurs puissants :
On croit ce qu’on aimerait voir.
Un marché de Noël royal, un pont arc-en-ciel, un village Hobbit perdu… ça nous fait rêver.
Ce qui est beau circule.
Ce qui circule devient crédible.
Nous savons lire un texte, mais pas toujours lire une image.
C’est un terrain fertile pour les illusions visuelles.
L’intelligence artificielle rend les fausses images :
Mais elle ne crée pas le phénomène.
Elle amplifie un mécanisme déjà bien installé depuis des décennies.
C’est pourquoi il est crucial d’investir non seulement dans l’éducation au numérique, mais aussi dans la culture de l’image, la vérification et l’analyse.
Voici les bons réflexes à adopter :
Ombres, perspectives, matières incohérentes…
Site officiel, événement annoncé, presse locale.
Une photo populaire mais aucune preuve terrain ? Suspicion.
Les destinations touristiques ne ressemblent jamais à des affiches.
C’est même souvent l’inverse.
La fausse photo du marché de Noël de Buckingham Palace n’est pas un accident isolé.
C’est le signe d’un monde où l’image voyage plus vite que la vérité.
L’IA joue un rôle, bien sûr.
Mais elle n’est qu’un outil.
Le défi majeur de ces prochaines années sera d’améliorer notre culture visuelle, notre capacité à analyser ce que l’on voit, à douter intelligemment, à vérifier avant de partager.
C’est ainsi qu’on évitera que des touristes traversent une ville ou un pays entier…
pour rejoindre un marché de Noël qui n’a jamais existé.
On en parle partout : ordinateurs quantiques, IA quantique, révolution technologique, effondrement de la cybersécurité, médicaments miracles…
Mais pour beaucoup, tout cela reste flou. Pire : ces sujets sont souvent noyés dans un vocabulaire complexe, voire utilisés à des fins marketing discutables.
Alors remettons les choses au clair, avec des mots simples et une approche concrète.
Un ordinateur quantique utilise les lois de la physique quantique, et non celles de l’électronique classique. Il ne calcule pas uniquement avec des 0 et des 1, mais avec des qubits, des unités d’information capables de représenter plusieurs états en même temps.
Contrairement à un bit classique qui vaut soit 0, soit 1, un qubit peut être dans un état intermédiaire : par exemple 0 et 1 à la fois, jusqu’à ce qu’on le mesure.
C’est ce qu’on appelle la superposition quantique.
👉 Vous voyez peut-être l’image célèbre du chat de Schrödinger 😸 ? Le chat est à la fois vivant et mort tant qu’on n’ouvre pas la boîte. C’est exactement cette logique : tant qu’on ne regarde pas, le qubit est dans plusieurs états simultanément.
Cela permet, en théorie, de calculer plusieurs possibilités en parallèle, ce qui pourrait rendre certains types de calculs beaucoup plus rapides.
Imaginez un ordinateur où :
C’est cela, un ordinateur quantique aujourd’hui.
Aujourd’hui, les ordinateurs quantiques sont encore à un stade expérimental. Leur principal talon d’Achille ? Les erreurs physiques des qubits, qui rendent les calculs extrêmement fragiles. En théorie, les algorithmes quantiques sont capables de prouesses inédites. Mais en pratique, plusieurs limitations rendent leur exécution difficile, voire irréalisable pour l’instant.
Aujourd’hui, les qubits sont :
Résultat ? Même si l’algorithme est parfait sur le papier, les erreurs physiques peuvent tout fausser.
Et il ne s’agit pas d’une simple faute de frappe : on parle de modèles qui apprennent de travers, qui classent mal les données, ou qui semblent fonctionner… mais donnent de faux résultats.
| Erreur | Effet |
|---|---|
| Décohérence | Le qubit perd son état (comme une bulle qui éclate avant de toucher le sol) |
| Bit-flip | Le 0 devient 1 (ou l’inverse), comme une erreur de transmission |
| Phase-flip | Le qubit garde son état, mais se désynchronise du reste du calcul |
| Erreurs combinées | Plusieurs erreurs en même temps → résultats imprévisibles |
Aujourd’hui, il faut souvent des dizaines de qubits physiques pour en faire un seul qubit fiable. Or, ces qubits logiques restent rares.
Vous commencez à voir le problème : l’intelligence artificielle classique est déjà sujette à des erreurs, des biais, des approximations…
Alors imaginez maintenant qu’on y ajoute les erreurs instables, invisibles et non corrigées des ordinateurs quantiques : cela multiplie les risques et l’imprédictibilité.
L’IA quantique consiste à utiliser un ordinateur quantique pour exécuter des algorithmes d’intelligence artificielle (comme le machine learning ou les réseaux de neurones) d’une manière différente de ce que l’on fait avec un ordinateur classique.
Cela peut se faire de trois façons principales :
En résumé : ce n’est pas une IA magique qui comprend tout toute seule, mais plutôt une nouvelle manière de concevoir ou d’accélérer certains algorithmes, à condition que le matériel soit à la hauteur ce qui n’est pas encore le cas aujourd’hui.
Un simple « bit-flip » peut faire classer une image de « chat » dans la catégorie « chien ».
Si les résultats sont bruités, les modèles « apprennent »… dans la mauvaise direction.
L’IA donne un bon résultat une fois… puis un mauvais la seconde d’après, à données identiques.
La machine semble fonctionner. Mais sous la surface, les données sont biaisées par des erreurs invisibles liées au matériel quantique.
Si vous êtes une entreprise ou un porteur de projet, voici ce que cela peut entraîner :
| Risque | Conséquence |
|---|---|
| Investissements précipités | Matériel inaccessible ou hors de prix, retours incertains |
| Résultats décevants | Algorithmes instables, IA inutilisable en production |
| Perte de crédibilité | Trop de promesses non tenues peuvent nuire à votre image |
Certains craignent que les ordinateurs quantiques cassent tous les mots de passe. C’est vrai… en théorie, mais cela nécessite des millions de qubits fiables, ce qui est loin d’être le cas.
En attendant, l’industrie prépare déjà la transition vers des algorithmes post-quantiques, résistants aux futures attaques.
L’informatique quantique est une révolution en construction, mais pas encore prête pour un usage quotidien.
L’IA quantique est un champ de recherche passionnant, mais encore fragile, coûteux et incertain.
Le vrai danger aujourd’hui n’est pas la technologie…
C’est de se précipiter trop vite, en suivant le buzz plutôt que la science.
- 💬 « Grâce à mon prompt magique, vous allez générer 10 000€/mois en automatique avec l’IA. »
- 🙄 « Si vous ne vous formez pas à l’IA maintenant, vous allez disparaître du marché. »
- 😱 « Je vous vends la méthode secrète que ChatGPT ne veut pas que vous connaissiez… »
Si vous traînez un peu sur Instagram, TikTok ou LinkedIn, vous avez sûrement vu passer ce genre de promesses délirantes. Le boom de l’intelligence artificielle a donné naissance à des outils passionnants… mais aussi à une nouvelle vague de vendeurs de rêve, bien décidés à surfer sur la tendance.
Dans cet article, nous allons voir ensemble comment repérer les discours bullshit autour de l’IA, comprendre leurs mécanismes et surtout éviter de tomber dans leurs pièges. Pas besoin d’être expert technique : un peu d’esprit critique suffit.
Ces pseudo-gourous de l’IA utilisent tous les mêmes ingrédients :
« Créez un business automatisé en 3 clics avec mon template Notion + IA. » Trop beau pour être vrai ? C’est probablement le cas.
« LLM », « fine-tuning », « auto-GPT », « agents cognitifs »… utilisés sans les expliquer vraiment, juste pour impressionner.
« L’IA va remplacer votre métier. Formez-vous MAINTENANT ou vous serez obsolète. »
« Formation à 1997€ disponible jusqu’à minuit seulement. »
1. Une promesse de revenus passifs grâce à un « prompt magique«
Il n’existe pas de formule universelle. Un bon prompt dépend du contexte, de l’outil, de votre objectif… et demande toujours de l’ajustement.
2. Ils vendent un outil qu’ils n’ont pas créé
Beaucoup revendent ou reconditionnent des outils existants (ChatGPT, Notion AI, Canva…) avec trois modèles mal fichus. Vous payez pour quelque chose de déjà disponible gratuitement.
3. Leur argument principal, c’est la peur
« Si vous ne suivez pas MA méthode maintenant, votre avenir est fichu. »
Un bon formateur vous éclaire, il ne vous menace pas.
4. Ils n’utilisent pas réellement l’IA dans leur travail
Posez-leur la question : comment utilisez-vous l’IA concrètement au quotidien ?
Souvent, ils n’ont pas de réponse claire.
5. Ils n’ont aucun parcours tech ou pédagogique
Souvent, ce sont d’anciens « coachs » reconvertis à l’IA du jour au lendemain. Ce n’est pas un problème en soi… sauf quand ils dissimulent leur manque de compétence.
6. Leur tunnel de vente est caricatural
Un « cadeau gratuit » → une promesse miracle → un faux webinaire « en direct » → une offre « à durée limitée ».
Vous n’apprenez rien, mais vous payez vite.
Un professionnel sérieux ne promet pas des miracles. Il vous aide à :
En somme : il vous rend autonome, il ne vous rend pas dépendant.
Voici une grille simple pour vous repérer :
| Critère | Raisonnable | Bullshit |
|---|---|---|
| Promesse | « Découvrez comment l’IA peut vous aider » | « Gagnez 10k€/mois sans effort » |
| Discours | Clair et pédagogique | Vague et rempli de jargon |
| Transparence | Sources et outils cités | Jamais de références |
| Preuves | Cas concrets et retours utilisateurs | Avis génériques ou faux |
| Prix | Justifié par la valeur | Gonflé artificiellement, avec urgence |
L’intelligence artificielle est un outil puissant, mais ce n’est pas une baguette magique. Elle ne fait pas tout à votre place et elle ne rend personne riche en dormant.
Ce que vous en ferez dépendra de votre curiosité, votre créativité et votre esprit critique.
Et face à ceux qui vous promettent des miracles… Fermez l’onglet. Prenez une grande inspiration. Et retournez créer du concret.
